Voor developmentteams

Automatiseer je softwarebeveiliging & NIS2-compliance in 5 dagen

Geen zorgen meer over security-audits van klanten. We integreren geautomatiseerde SAST, SBOM-generatie en containerscanning rechtstreeks in je Jenkins-, GitHub- of Azure DevOps-pipelines — zonder je developers te vertragen.
5 dagentot auditklaar
Geenvertraging voor developers
.github/workflows/security.yml
RUNNING
workflow / dotnet-security● compliance: passed
git push
passed
SonarQube SAST
passed
Trivy Container Scan
passed
CycloneDX SBOM
passed
build #482 · main · 2m 14s
AUDIT-READY
In trotse samenwerking met
EngiFlex logo

EngiFlex

samen flexibele engineering mogelijk maken
// het probleem

Is je software klaar voor enterprise security-audits?

Toenemende NIS2-druk

Enterpriseklanten en auditors vragen bewijs van beveiliging van de software supply chain en CycloneDX SBOM's.

01

Onbekende kwetsbaarheden

Verouderde packages en containerimages bevatten vaak kritieke CVE's die onopgemerkt blijven.

02

Wrijving voor developers

Developmentteams focussen op features en hebben niet de tijd om AppSec-tooling vanaf nul op te zetten.

03
// het uitvoeringsplan

De 5-daagse DevSecOps-implementatieroadmap

Een duidelijk en transparant uitvoeringsplan dat precies toont hoe we je pipeline van nul naar auditklaar brengen.

DAG 1

Ontdekking & healthcheck van de codebase

  • ▹Kick-offgesprek met je engineeringteam.
  • ▹Diepgaande audit van je huidige CI/CD-pipelines, softwareoplossing, packages en Dockerfiles.
ResultaatBaseline security health report & actieplan.
terminal
$ chain-proof-sec scan --solution ./src/
> analyzing 142 packages
> 3 Dockerfiles inspected
> baseline report generated ✓
DAG 2

Beveiligingsintegratie in de pipeline

  • ▹Integratie van geautomatiseerde statische codeanalyse (SonarQube) in GitHub Actions of Azure DevOps.
  • ▹Configuratie van Trivy voor het scannen van containerimages en Dockerfile-misconfiguraties.
ResultaatVolledig geautomatiseerde securityscans bij elke Git Push & Pull Request.
terminal
steps:
  - name: SonarQube SAST
    run: dotnet sonarscanner
  - name: Trivy scan
    run: trivy image app:latest
DAG 3

Software supply chain & SBOM-automatisering

  • ▹Geautomatiseerde generatie van machineleesbare CycloneDX SBOM's (Software Bill of Materials).
  • ▹API-koppeling met een centraal OWASP Dependency-Track-dashboard voor 24/7 monitoring van kwetsbaarheden.
ResultaatRealtime tracking van opensourcekwetsbaarheden (CVE's) in alle omgevingen.
terminal
$ chain-proof-sec sbom --format cyclonedx
> components indexed
> Dependency-Track upload complete ✓
DAG 4

Policy-tuning & triage

  • ▹Stem security policies af op je risicoprofiel en ontwikkelworkflow.
  • ▹Leg duidelijke triageregels vast voor kwetsbaarheden en bruikbare feedback voor developers.
ResultaatSecurity gates die productie beschermen zonder gezonde delivery te blokkeren.
terminal
$ chain-proof-sec policy apply
> severity thresholds configured
> triage workflow enabled ✓
DAG 5

Overdracht & audit readiness

  • ▹Overloop de afgewerkte implementatie met je engineeringteam.
  • ▹Lever documentatie, runbooks en bewijs voor review door klanten en auditors.
ResultaatAuditklaar bewijs om te delen met je klanten, auditors of CISO.
terminal
$ chain-proof-sec attest --out report.pdf
> evidence package exported ✓
> ready for audit distribution
// tastbare assets

Tastbare opleveringen die van jou blijven

Herbruikbare YAML-workflows

GitHub Actions / Azure DevOps-scripts

asset_01.delivered

OWASP Dependency-Track-dashboard

Gecentraliseerde monitoring van kwetsbaarheden

asset_02.delivered

CycloneDX SBOM-exporter

Geautomatiseerde generatie van artefacts

asset_03.delivered

Developer-runbook & auditrapport

Documentatie voor klanten en auditors

asset_04.delivered
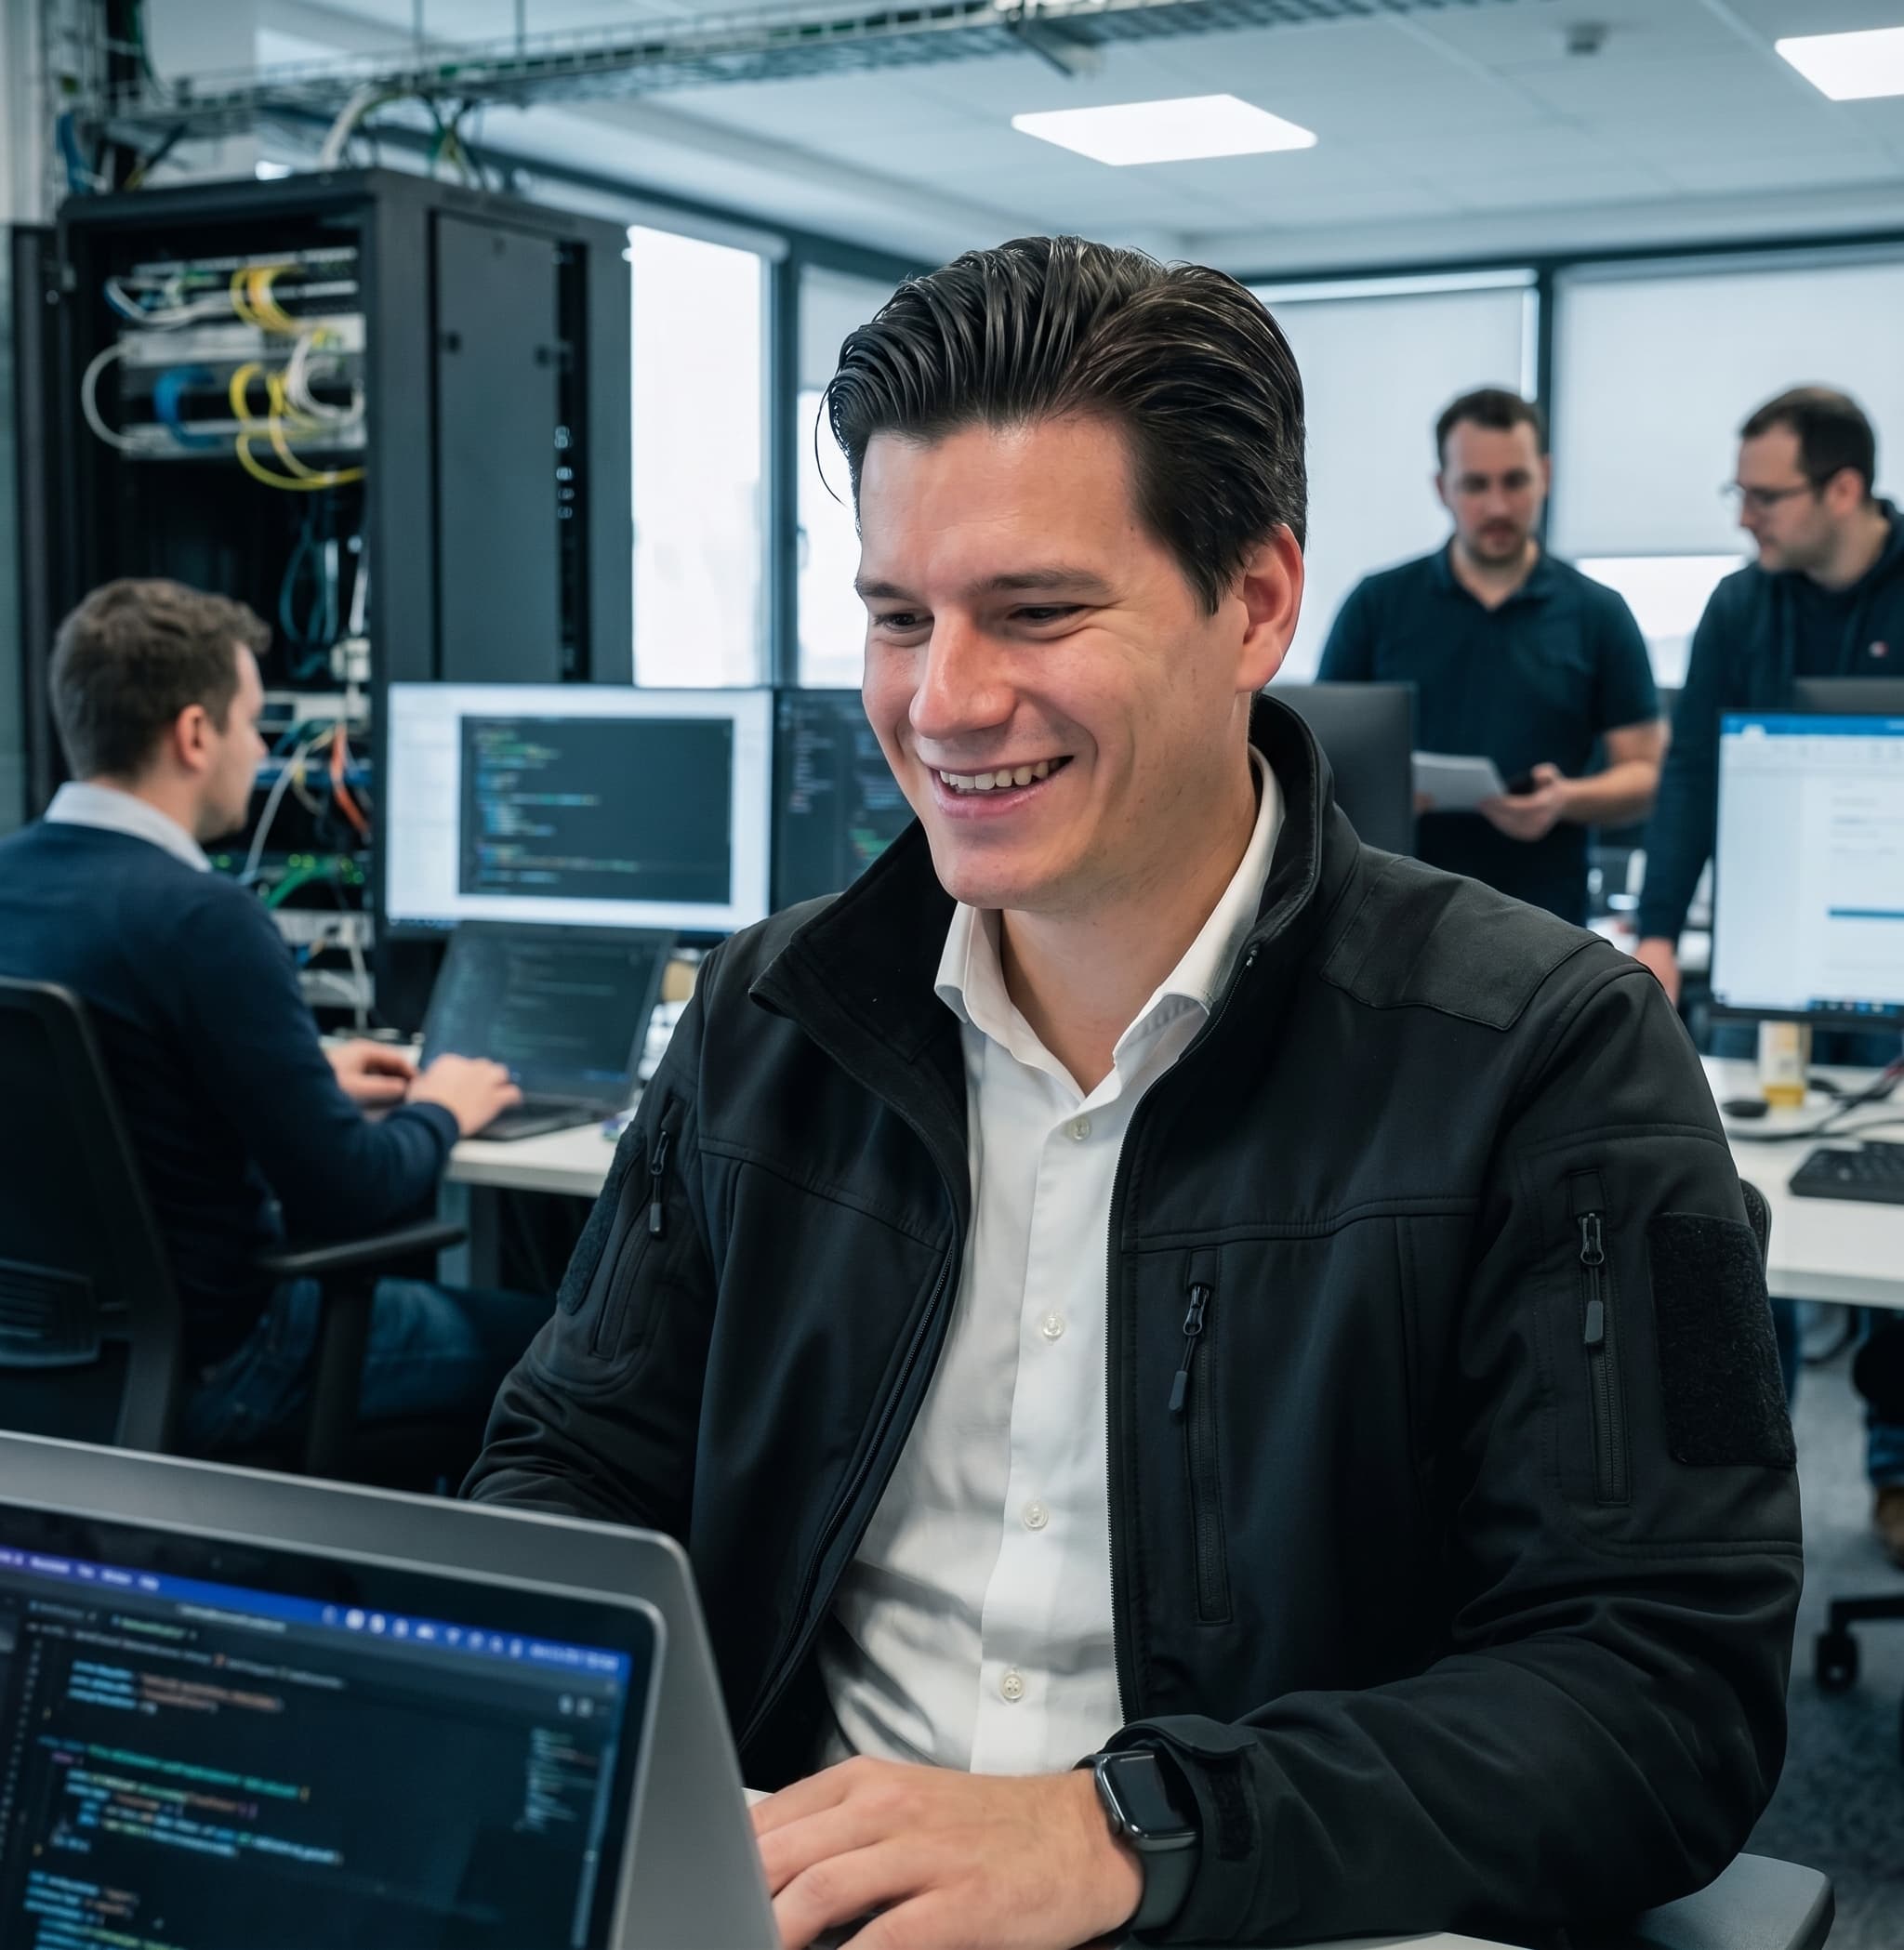
Ian Vermeulen, Senior Software Engineer & AppSec Specialist
Geautoriseerd
de specialist
Ian Vermeulen
// de specialist

Ontwikkeld door een enterprise AppSec-specialist

Ian Vermeulen, Senior Software Engineer & AppSec Specialist.

Een achtergrond in KPMG Advisory gecombineerd met hands-on ontwikkeling van kritieke infrastructuur in verschillende omgevingen.

Geverifieerde tech stack
C#ASP.NETJavaSpring BootOpenShiftKubernetesDockerSonarQubeTrivyJenkinsGitHub ActionsAzure DevOps